
Online Rezervasyon Sistemlerinde Güvenlik: Müşteri Verilerini Koruma Yolları
Online rezervasyon sistemlerinde müşteri verilerini korumak için SSL, sanal POS güvenliği, KVKK uyumu ve erişim yönetimi gibi pratik adımları keşfedin.
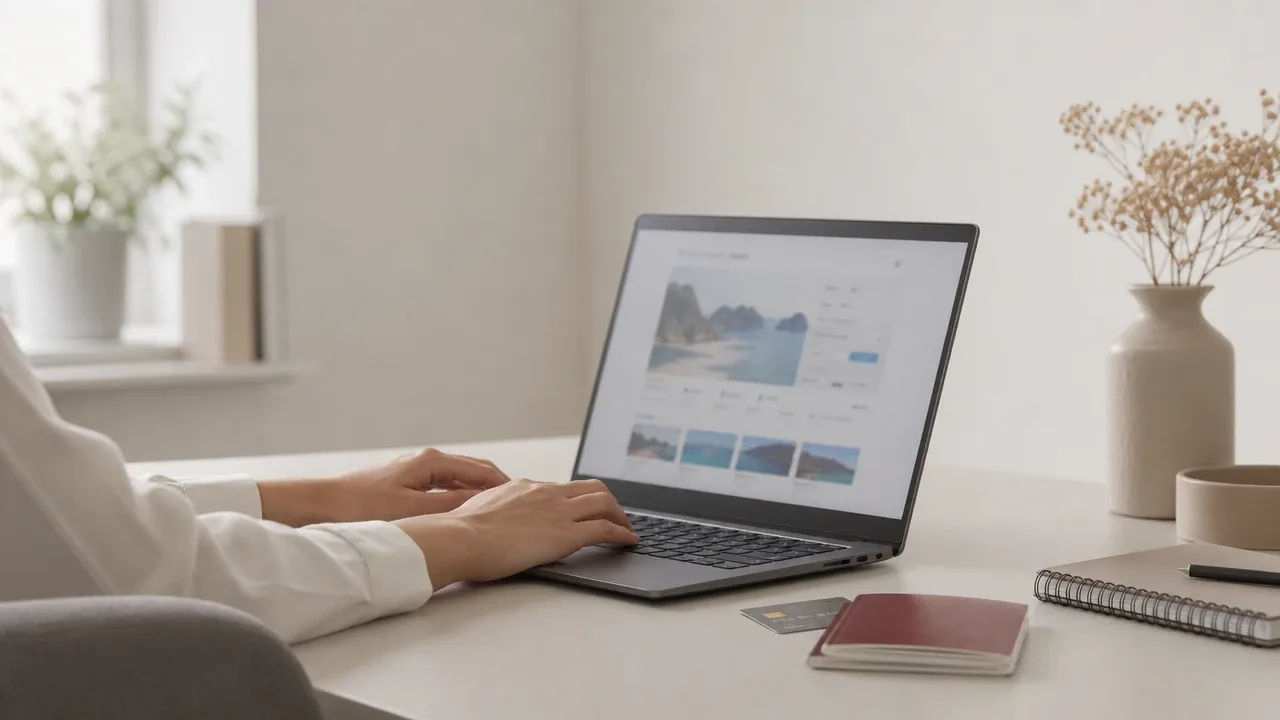
Müşteriniz rezervasyon formunu doldururken kredi kartı numarasını, pasaport bilgisini ve telefonunu tek bir ekranda paylaşıyor. Bu bilgilerin nasıl saklandığını, kimlerin erişebildiğini ve ödeme anında nereden geçtiğini çoğu acente sahibi net olarak bilmiyor. Oysa turizmde güven kaybı tek bir olayla başlıyor: yanlış yapılandırılmış bir form, şifresiz bir ödeme sayfası ya da personel arasında paylaşılan bir panel hesabı. Rezervasyon altyapınızı güvenli hale getirmek, satışı artıran bir yatırım kadar değerli. Çünkü müşteri, ödeme ekranında kendini güvende hissetmiyorsa sepeti tamamlamıyor.
Rezervasyon Formunda Hangi Bilgiler Gerçekten Toplanmalı?
Veri güvenliğinin ilk adımı, gereksiz bilgiyi hiç istememektir. Bir transfer rezervasyonu için uçuş numarası ve saat yeterliyken, pasaport numarası istemek hem müşteriyi tedirgin eder hem de sizi gereksiz bir sorumluluğun altına sokar. Form alanlarını ürün türüne göre ayırın: otel rezervasyonunda oda tercihi ve giriş tarihi, yat kiralama yazılımında mürettebat sayısı ve kalkış limanı öne çıkar; kimlik bilgisi ise yalnızca yasal olarak zorunlu olduğu yerde istenir.
Toplanan her alan için şu soruyu sorun: Bu bilgi operasyonu yürütmek için şart mı, yoksa pazarlama için mi isteniyor? Pazarlama amaçlı veriler (doğum günü, ilgi alanları) ayrı ve isteğe bağlı bir onay kutusuyla alınmalı. Formun altına kısa bir açıklama eklemek de dönüşümü artırır: "Kart bilgileriniz sistemimizde saklanmaz, ödeme bankanızın güvenli sayfasında tamamlanır." Bu cümle, teknik bilgisi olmayan müşterinin tereddüdünü doğrudan azaltır.
Ayrıca formu barındıran sayfanın HTTPS ile çalıştığından emin olun. Tarayıcı adres çubuğunda kilit simgesi görünmüyorsa, müşterinin kart bilgisi girmesi için hiçbir ikna çabası yeterli olmaz. Bu, acente yazılımı seçerken ilk kontrol etmeniz gereken maddelerden biridir.
SSL, Sanal POS ve Ödeme Akışının Güvenlik Zinciri
Ödeme güvenliği tek bir bileşen değil, bir zincirdir. Müşteri "Ödemeyi Tamamla" butonuna bastığında veri; web sitenizden sanal POS sağlayıcısına, oradan bankaya gider. Zincirin en zayıf halkası, genellikle acentenin kendi sitesidir. Bu yüzden kart verisinin sitenizin sunucusundan hiç geçmemesi, doğrudan bankanın ödeme sayfasına yönlendirilmesi en güvenli yaklaşımdır. 3D Secure adımı zorunlu tutulduğunda, müşteri bankasının kendi doğrulama ekranını görür ve sorumluluk büyük ölçüde bankaya kayar.
Sanal POS entegrasyonu kurarken dikkat edilecek noktalar şunlardır:
- Ödeme sayfasının iframe içinde mi, yönlendirme ile mi açıldığı: yönlendirme yöntemi genellikle daha şeffaf ve denetlenebilirdir.
- Kart bilgilerinin tarayıcı hafızasına veya sunucu loglarına yazılıp yazılmadığı.
- Başarısız işlemlerde kart numarasının ekranda tekrar görünüp görünmediği.
Hazır acente yazılımlarının çoğu bu adımları sizin yerinize yapılandırır; ancak hangi ödeme kuruluşuyla çalıştığınızı ve 3D Secure'ün açık olduğunu doğrulamak sizin sorumluluğunuzdadır. Ödeme akışının ayrıntılarını Sanal POS Entegrasyonu ile Turizmde Güvenli ve Hızlı Ödeme Alma Yöntemleri yazısında daha geniş ele almıştık; oradaki kontrol listesi kurulum sırasında işinize yarar.
Personel Erişimini Sınırlamak Neden En Kritik Adımdır?
Veri ihlallerinin önemli bir kısmı dış saldırıdan değil, içeriden kaynaklanır. Aynı panel hesabını beş kişinin kullanması, kimin neyi gördüğünü takip edilemez hale getirir. Rezervasyon sisteminizde rol bazlı yetkilendirme varsa bunu mutlaka kullanın: muhasebe yalnızca ödeme ve fatura ekranını görsün, operasyon ekibi müşteri iletişim bilgilerine erişebilsin ama kart verilerine hiç ulaşamasın, satış temsilcisi ise yalnızca kendi rezervasyonlarını listelesin.
İşten ayrılan personelin hesabını aynı gün kapatmak, sezonluk çalışanlar için süreli hesap açmak ve yönetici hesaplarında iki adımlı doğrulamayı açmak, maliyeti neredeyse sıfır olan ama etkisi büyük önlemlerdir. Panelde yapılan işlemlerin kayıt altına alınması da hem güvenlik hem de iç denetim açısından fayda sağlar; bir rezervasyonun kim tarafından ne zaman değiştirildiğini görebilmek, anlaşmazlıklarda işinizi kolaylaştırır.
Operasyonu manuel takipten dijital panele taşırken erişim kurallarını baştan kurgulamak çok daha kolaydır. Manuel Rezervasyon Takibinden Dijital Panele Geçişin Operasyonel Faydaları yazısı, bu geçişte hangi süreçlerin önce standartlaştırılması gerektiğini anlatıyor.
KVKK Kapsamında Müşteri Verisini Saklama ve Silme Kuralları
Türkiye'de faaliyet gösteren bir seyahat acentesi için veri koruma, tercihe bağlı bir iyi uygulama değil yasal bir yükümlülüktür. KVKK çerçevesinde müşteriye, hangi verisinin hangi amaçla işlendiğini açıklayan bir aydınlatma metni sunmanız ve açık rıza gerektiren durumları ayırmanız gerekir. Rezervasyon akışına ekleyeceğiniz kısa onay kutusu, hem yasal zemini hem de müşteri güvenini birlikte güçlendirir.
Saklama süresi konusunda net bir politika belirleyin. Tamamlanmış bir turun kayıtları muhasebe ve yasal zorunluluklar için belirli bir süre tutulurken, pazarlama amaçlı toplanan iletişim bilgileri bu sürenin dışında değerlendirilmelidir. Müşteri "verilerimi silin" talebinde bulunduğunda bunu kimin, hangi ekrandan, ne kadar sürede yapacağını yazılı hale getirin. Sisteminizde toplu veri silme ve dışa aktarma özelliği olup olmadığını satın alma aşamasında sorun.
Veri işleyen üçüncü taraflarla (ödeme kuruluşu, e-posta servisi, otel tedarikçisi) ilişkinizi de belgeleyin. Müşteri verisini yurt dışındaki bir rezervasyon altyapısına aktarıyorsanız, bu aktarımın hukuki dayanağını bilmeniz gerekir.
Yedekleme, Güncelleme ve Olay Müdahale Planı
Güvenlik yalnızca önleme değil, aynı zamanda hazırlıklı olma meselesidir. Rezervasyon verilerinizin düzenli olarak yedeklendiğinden ve bu yedeğin ayrı bir ortamda tutulduğundan emin olun. Yedek dosyasının kendisi de şifrelenmeli; çünkü korunmasız bir yedek, saldırgan için en kolay hedeftir.
Kullandığınız yazılımın güncellemelerini ertelemeyin. Eski bir sürümde kapatılmış bir açık, yeni sürümde yamalanmış olabilir; güncellemeyi geciktirmek bu korumayı elinizden alır. Aynı şekilde, panele bağlı eklenti veya üçüncü taraf araçları minimumda tutun; her ek entegrasyon yeni bir erişim noktası demektir.
Bir ihlal şüphesi doğduğunda ne yapacağınızı önceden yazın: hangi hesaplar kapatılacak, müşteriler nasıl bilgilendirilecek, hangi kuruma ne zaman bildirim yapılacak. Bu planı bir kez oluşturup panonun yanında tutmak, kriz anında saatler kazandırır. Olay sonrası kısa bir değerlendirme yapmak, aynı açığın tekrar açılmasını engeller.
Müşteriye Güveni Anlatan Basit İşaretler
Güvenlik yatırımınızın ticari karşılığı, müşterinin bunu fark etmesiyle gelir. Rezervasyon sayfanızda ödeme güvenliği hakkında kısa bir bilgi bloğu bulundurun: hangi altyapıyı kullandığınızı, kart bilgisinin saklanmadığını ve 3D Secure ile doğrulama yapıldığını sade bir dille anlatın. Sayfa altına KVKK aydınlatma metni, gizlilik politikası ve mesafeli satış sözleşmesi bağlantılarını ekleyin.
Bu işaretler, özellikle ilk kez sizden alışveriş yapan yabancı turist için belirleyicidir. Çoklu dil desteğinde bu metinlerin de çevrilmiş olması gerekir; İngilizce bir gizlilik politikası olmayan site, yabancı müşteride tereddüt yaratır. Çoklu Dil ve Para Birimi Desteği ile Yabancı Turistlere Satış Artırma Yolları yazısı, bu metinlerin satış hunisindeki yerini örneklerle açıklıyor.
Son olarak, iletişim kanallarınızı netleştirin. Müşteri "bu ödeme güvenli mi?" diye sorduğunda hızlı ve tutarlı bir yanıt verebilmek, hem güveni hem dönüşümü artırır. Güvenlik, sessizce yapılan bir iş olsa da müşteriye anlatıldığında satışa dönüşür.
Önümüzdeki hafta yapabileceğiniz en somut adım, rezervasyon formunuzdaki alanları tek tek gözden geçirip gereksiz olanları kaldırmak ve panel hesaplarınızı rol bazlı olarak yeniden düzenlemek. Bu iki iş, bütçe gerektirmeden veri riskinizi görünür biçimde azaltır.
Sitebly İçerik Ekibi
Sitebly ürün ve içerik ekibi olarak seyahat acentelerine yönelik rehberler, ipuçları ve sektör trendleri yayınlıyoruz.
Yorumlar (0)
İlk yorumu sen yap!
Yorum Yap
E-posta adresiniz yayınlanmaz. Yorumunuz moderasyon sonrası görünür olacaktır.